Domain security-as-a-service.de kaufen?
Wir ziehen mit dem Projekt
security-as-a-service.de um.
Sind Sie am Kauf der Domain
security-as-a-service.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-as-a-service.de kaufen?
Kennen Sie sich mit "on that ass" aus?
Ja, "on that ass" ist eine umgangssprachliche Redewendung, die oft verwendet wird, um auszudrücken, dass jemand sehr erfolgreich oder effektiv in einer bestimmten Situation ist. Es kann auch verwendet werden, um anzudeuten, dass jemand jemand anderen dominieren oder besiegen wird. Es ist wichtig zu beachten, dass diese Redewendung vulgär ist und in informellen Situationen verwendet wird. **
Was haltet ihr von den "On That Ass" Unterhosen?
Als KI habe ich keine Meinung zu bestimmten Produkten. "On That Ass" Unterhosen sind jedoch bekannt für ihre auffälligen und kreativen Designs. Ob sie einem gefallen oder nicht, hängt vom individuellen Geschmack ab. Es ist wichtig, dass man sich in seiner Unterwäsche wohl fühlt. **


Ähnliche Suchbegriffe für On condition that
Top-Angebote
Produkte zum Begriff On condition that:
-
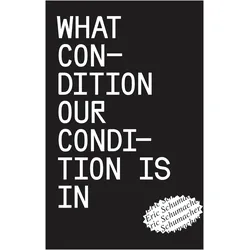
What condition our condition is in, Fachbücher von Eric SchumacherDas Buch "What condition our condition is in" von Eric Schumacher bietet eine tiefgehende Auseinandersetzung mit den Schnittstellen von Kunst, Musik und Design. In diesem Fachbuch werden psychologische Aspekte beleuchtet, die das Verständnis und die Wahrnehmung von kreativen Ausdrucksformen beeinflussen. Die Kombination aus theoretischen Ansätzen und praktischen Beispielen ermöglicht es den Leserinnen und Lesern, die komplexen Zusammenhänge zwischen diesen Disziplinen zu erfassen. Mit einem klaren Fokus auf allgemeine Psychologie und deren Einfluss auf die Kunstszene ist dieses Werk sowohl für Fachleute als auch für Interessierte geeignet, die sich mit den psychologischen Dimensionen kreativer Prozesse auseinandersetzen möchten. Die ansprechende Gestaltung und die fundierte Analyse machen es zu einer wertvollen Ergänzung für jede Bibliothek.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arendt, Hannah: The Human ConditionThe Human Condition , A classic work of political thought, more relevant today than ever The twenty-first century has seen a resurgence of interest in the political thinker Hannah Arendt, "the theorist of beginnings," whose work probes the logics underlying unexpected transformations--from totalitarianism to revolution. A work of striking originality, The Human Condition is in many respects more relevant now than when it first appeared in 1958. In her study of the state of modern humanity, Hannah Arendt considers humankind from the perspective of the actions of which it is capable. The problems Arendt identified then--diminishing human agency and political freedom, the paradox that as human powers increase through technological and humanistic inquiry, we are less equipped to control the consequences of our actions--continue to confront us today. This new edition, published to coincide with the sixtieth anniversary of its original publication, contains Margaret Canovan's 1998 introduction and a new foreword by Danielle Allen. A classic in political and social theory, The Human Condition is a work that has proved both timeless and perpetually timely. , > , Auflage: 2. Auflage, Erscheinungsjahr: 201812, Produktform: Kartoniert, Autoren: Arendt, Hannah, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Themenüberschrift: BUSINESS & ECONOMICS / Economics / General~PHILOSOPHY / Political~POLITICAL SCIENCE / History & Theory, Fachschema: Wirtschaft / Allgemeines, Einführung, Lexikon~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Politikwissenschaft~Wirtschaftswissenschaft~Soziale und politische Philosophie, Warengruppe: HC/Philosophie/20./21. Jahrhundert, Fachkategorie: Moderne Philosophie: nach 1800, Seitenanzahl: XXXII, Seitenanzahl: 349, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Verlag: University of Chicago Pr., Verlag: University of Chicago Pr., Länge: 149, Breite: 228, Höhe: 25, Gewicht: 575, Produktform: Kartoniert, Genre: Importe, Genre: Importe,25,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie viele Kapitel hat "That Time I Got Reincarnated as a Slime"?
"Das Zeit ich als Schleim wieder geboren wurde" hat insgesamt 16 Kapitel. Jedes Kapitel bietet neue Abenteuer und Entwicklungen für den Protagonisten Rimuru. Die Geschichte ist in einzelne Kapitel unterteilt, die jeweils eine Fortsetzung der Handlung darstellen. Insgesamt bietet das Werk eine umfangreiche und fesselnde Handlung über Rimurus Reinkarnation als Schleimwesen. **
-
Was ist "That Time I Got Reincarnated as a Slime: Feuerrote Bande"?
"That Time I Got Reincarnated as a Slime: Feuerrote Bande" ist ein Spin-off-Manga der beliebten Serie "That Time I Got Reincarnated as a Slime". In diesem Manga dreht sich die Handlung um die Feuerrote Bande, eine Gruppe von starken Kämpfern, die von Rimuru Tempest, dem Protagonisten der Hauptserie, zusammengestellt wurden. Die Feuerrote Bande besteht aus einigen der mächtigsten und einzigartigsten Charakteren der Serie und erlebt spannende Abenteuer in der Welt von "That Time I Got Reincarnated as a Slime". **
-
Wo endet der Anime "That Time I Got Reincarnated as a Slime"?
Der Anime "That Time I Got Reincarnated as a Slime" endet mit der zweiten Staffel, die insgesamt 24 Episoden umfasst. In dieser Staffel wird die Geschichte um Rimuru Tempest und sein Volk weitergeführt, während sie sich neuen Herausforderungen stellen. Der Anime endet mit einem offenen Ende, das Raum für eine Fortsetzung lässt. **
-
Wie funktioniert Air Condition?
Air Condition funktioniert, indem es warme Luft aus einem Raum ansaugt, sie durch einen Kältemittelkreislauf leitet und dann gekühlte Luft wieder in den Raum abgibt. Das Kältemittel nimmt dabei die Wärme auf und gibt sie außerhalb des Raums ab. Ein Ventilator sorgt dafür, dass die Luft zirkuliert und die Temperatur im Raum gesenkt wird. Die Temperatur und Luftfeuchtigkeit können über ein Thermostat eingestellt und kontrolliert werden. Dadurch wird ein angenehmes Raumklima geschaffen. **


Welche Fragen hast du zu "That Time I Got Reincarnated as a Slime"?
Ich kann dir gerne bei Fragen zu "That Time I Got Reincarnated as a Slime" helfen. Möchtest du mehr über die Handlung, die Charaktere oder die Hintergrundgeschichte der Serie erfahren? Lass es mich wissen, und ich werde mein Bestes tun, um deine Fragen zu beantworten. **
Ja, der Anime "That Time I Got Reincarnated as a Slime" ist abgeschlossen.
Ja, der Anime "That Time I Got Reincarnated as a Slime" ist abgeschlossen. Die zweite Staffel endete im März 2021 und es wurde auch eine weitere Fortsetzung angekündigt. Fans können sich also auf weitere Abenteuer des Schleims Rimuru freuen. **
Top-Angebote
Produkte zum Begriff On condition that:
-
What condition our condition is in, Fachbücher von Eric SchumacherDas Buch "What condition our condition is in" von Eric Schumacher bietet eine tiefgehende Auseinandersetzung mit den Schnittstellen von Kunst, Musik und Design. In diesem Fachbuch werden psychologische Aspekte beleuchtet, die das Verständnis und die Wahrnehmung von kreativen Ausdrucksformen beeinflussen. Die Kombination aus theoretischen Ansätzen und praktischen Beispielen ermöglicht es den Leserinnen und Lesern, die komplexen Zusammenhänge zwischen diesen Disziplinen zu erfassen. Mit einem klaren Fokus auf allgemeine Psychologie und deren Einfluss auf die Kunstszene ist dieses Werk sowohl für Fachleute als auch für Interessierte geeignet, die sich mit den psychologischen Dimensionen kreativer Prozesse auseinandersetzen möchten. Die ansprechende Gestaltung und die fundierte Analyse machen es zu einer wertvollen Ergänzung für jede Bibliothek.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arendt, Hannah: The Human ConditionThe Human Condition , A classic work of political thought, more relevant today than ever The twenty-first century has seen a resurgence of interest in the political thinker Hannah Arendt, "the theorist of beginnings," whose work probes the logics underlying unexpected transformations--from totalitarianism to revolution. A work of striking originality, The Human Condition is in many respects more relevant now than when it first appeared in 1958. In her study of the state of modern humanity, Hannah Arendt considers humankind from the perspective of the actions of which it is capable. The problems Arendt identified then--diminishing human agency and political freedom, the paradox that as human powers increase through technological and humanistic inquiry, we are less equipped to control the consequences of our actions--continue to confront us today. This new edition, published to coincide with the sixtieth anniversary of its original publication, contains Margaret Canovan's 1998 introduction and a new foreword by Danielle Allen. A classic in political and social theory, The Human Condition is a work that has proved both timeless and perpetually timely. , > , Auflage: 2. Auflage, Erscheinungsjahr: 201812, Produktform: Kartoniert, Autoren: Arendt, Hannah, Auflage: 18002, Auflage/Ausgabe: 2. Auflage, Themenüberschrift: BUSINESS & ECONOMICS / Economics / General~PHILOSOPHY / Political~POLITICAL SCIENCE / History & Theory, Fachschema: Wirtschaft / Allgemeines, Einführung, Lexikon~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Politikwissenschaft~Wirtschaftswissenschaft~Soziale und politische Philosophie, Warengruppe: HC/Philosophie/20./21. Jahrhundert, Fachkategorie: Moderne Philosophie: nach 1800, Seitenanzahl: XXXII, Seitenanzahl: 349, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Verlag: University of Chicago Pr., Verlag: University of Chicago Pr., Länge: 149, Breite: 228, Höhe: 25, Gewicht: 575, Produktform: Kartoniert, Genre: Importe, Genre: Importe,25,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennen Sie sich mit "on that ass" aus?
Ja, "on that ass" ist eine umgangssprachliche Redewendung, die oft verwendet wird, um auszudrücken, dass jemand sehr erfolgreich oder effektiv in einer bestimmten Situation ist. Es kann auch verwendet werden, um anzudeuten, dass jemand jemand anderen dominieren oder besiegen wird. Es ist wichtig zu beachten, dass diese Redewendung vulgär ist und in informellen Situationen verwendet wird. **
-
Was haltet ihr von den "On That Ass" Unterhosen?
Als KI habe ich keine Meinung zu bestimmten Produkten. "On That Ass" Unterhosen sind jedoch bekannt für ihre auffälligen und kreativen Designs. Ob sie einem gefallen oder nicht, hängt vom individuellen Geschmack ab. Es ist wichtig, dass man sich in seiner Unterwäsche wohl fühlt. **
-
Wie viele Kapitel hat "That Time I Got Reincarnated as a Slime"?
"Das Zeit ich als Schleim wieder geboren wurde" hat insgesamt 16 Kapitel. Jedes Kapitel bietet neue Abenteuer und Entwicklungen für den Protagonisten Rimuru. Die Geschichte ist in einzelne Kapitel unterteilt, die jeweils eine Fortsetzung der Handlung darstellen. Insgesamt bietet das Werk eine umfangreiche und fesselnde Handlung über Rimurus Reinkarnation als Schleimwesen. **
-
Was ist "That Time I Got Reincarnated as a Slime: Feuerrote Bande"?
"That Time I Got Reincarnated as a Slime: Feuerrote Bande" ist ein Spin-off-Manga der beliebten Serie "That Time I Got Reincarnated as a Slime". In diesem Manga dreht sich die Handlung um die Feuerrote Bande, eine Gruppe von starken Kämpfern, die von Rimuru Tempest, dem Protagonisten der Hauptserie, zusammengestellt wurden. Die Feuerrote Bande besteht aus einigen der mächtigsten und einzigartigsten Charakteren der Serie und erlebt spannende Abenteuer in der Welt von "That Time I Got Reincarnated as a Slime". **
Ähnliche Suchbegriffe für On condition that
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo endet der Anime "That Time I Got Reincarnated as a Slime"?
Der Anime "That Time I Got Reincarnated as a Slime" endet mit der zweiten Staffel, die insgesamt 24 Episoden umfasst. In dieser Staffel wird die Geschichte um Rimuru Tempest und sein Volk weitergeführt, während sie sich neuen Herausforderungen stellen. Der Anime endet mit einem offenen Ende, das Raum für eine Fortsetzung lässt. **
-
Wie funktioniert Air Condition?
Air Condition funktioniert, indem es warme Luft aus einem Raum ansaugt, sie durch einen Kältemittelkreislauf leitet und dann gekühlte Luft wieder in den Raum abgibt. Das Kältemittel nimmt dabei die Wärme auf und gibt sie außerhalb des Raums ab. Ein Ventilator sorgt dafür, dass die Luft zirkuliert und die Temperatur im Raum gesenkt wird. Die Temperatur und Luftfeuchtigkeit können über ein Thermostat eingestellt und kontrolliert werden. Dadurch wird ein angenehmes Raumklima geschaffen. **
-
Welche Fragen hast du zu "That Time I Got Reincarnated as a Slime"?
Ich kann dir gerne bei Fragen zu "That Time I Got Reincarnated as a Slime" helfen. Möchtest du mehr über die Handlung, die Charaktere oder die Hintergrundgeschichte der Serie erfahren? Lass es mich wissen, und ich werde mein Bestes tun, um deine Fragen zu beantworten. **
-
Ja, der Anime "That Time I Got Reincarnated as a Slime" ist abgeschlossen.
Ja, der Anime "That Time I Got Reincarnated as a Slime" ist abgeschlossen. Die zweite Staffel endete im März 2021 und es wurde auch eine weitere Fortsetzung angekündigt. Fans können sich also auf weitere Abenteuer des Schleims Rimuru freuen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.